連載第4回では、取引先でインシデントが起きたとき、説明責任を果たせる組織とそうでない組織の違いを、架空のシナリオで考えます。前回紹介した「外部から確認できる事実」を継続的に記録しておくことが、どのような場面で役立つのかを整理します。
同じサプライヤーと取引し、同じようなリスクを抱えていた2社がいたとします。そのサプライヤーで深刻なインシデントが起きたとき、2社の対応はどのように分かれるでしょうか。
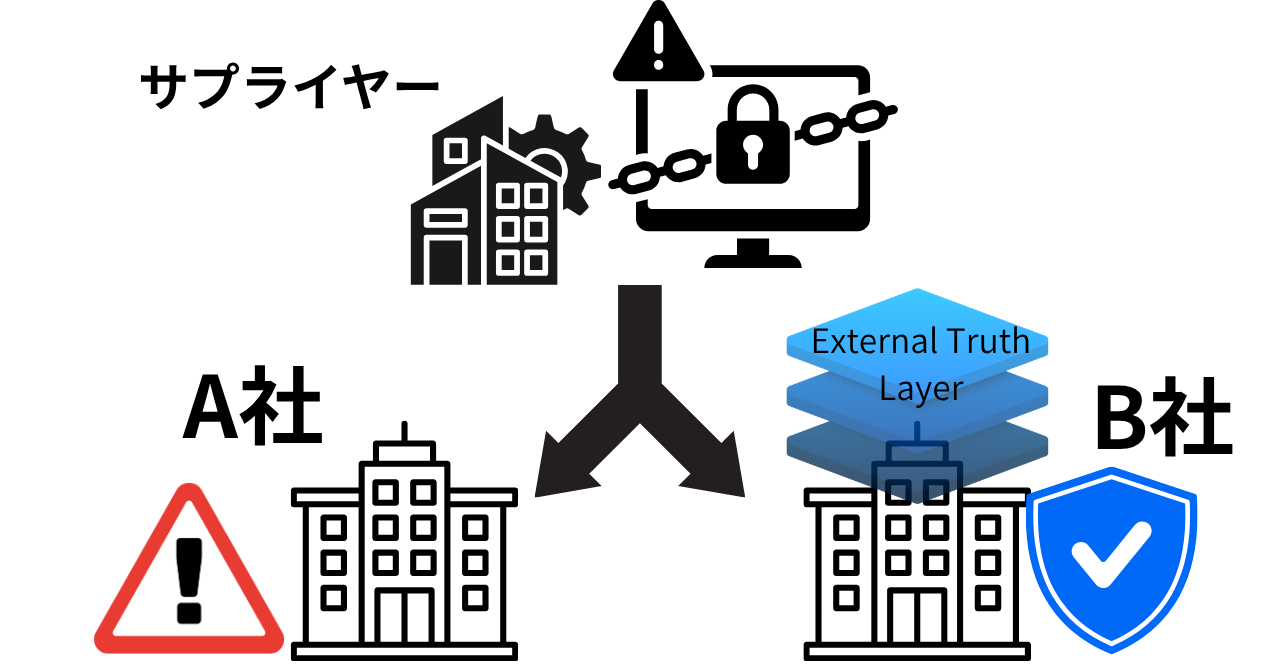
架空のシナリオ:同じサプライヤー、異なる結果
以下は説明のための架空のシナリオです。
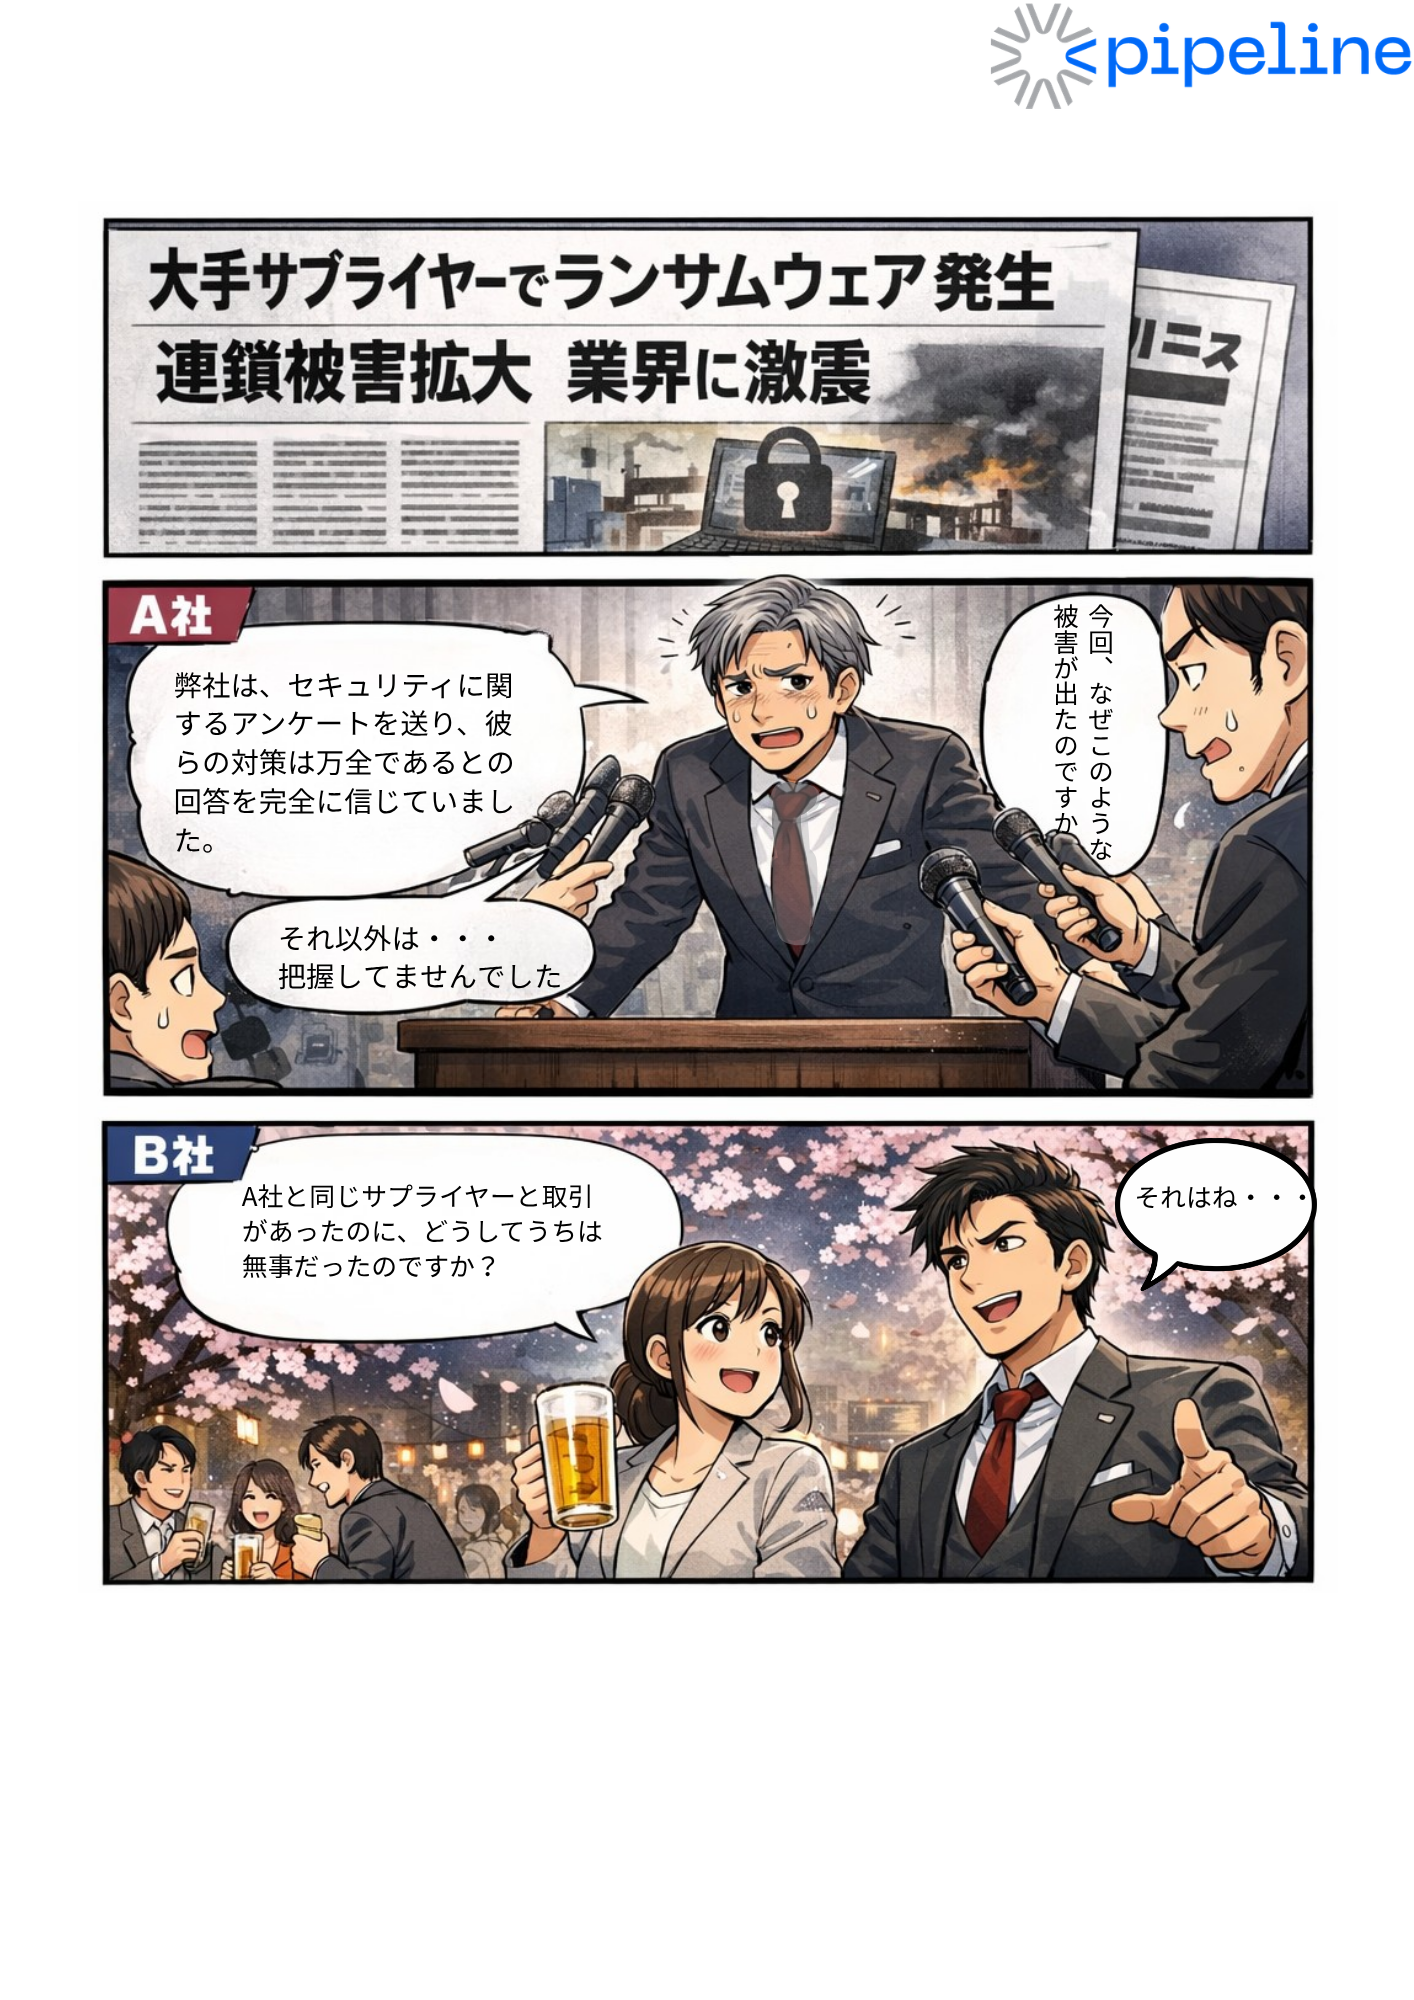
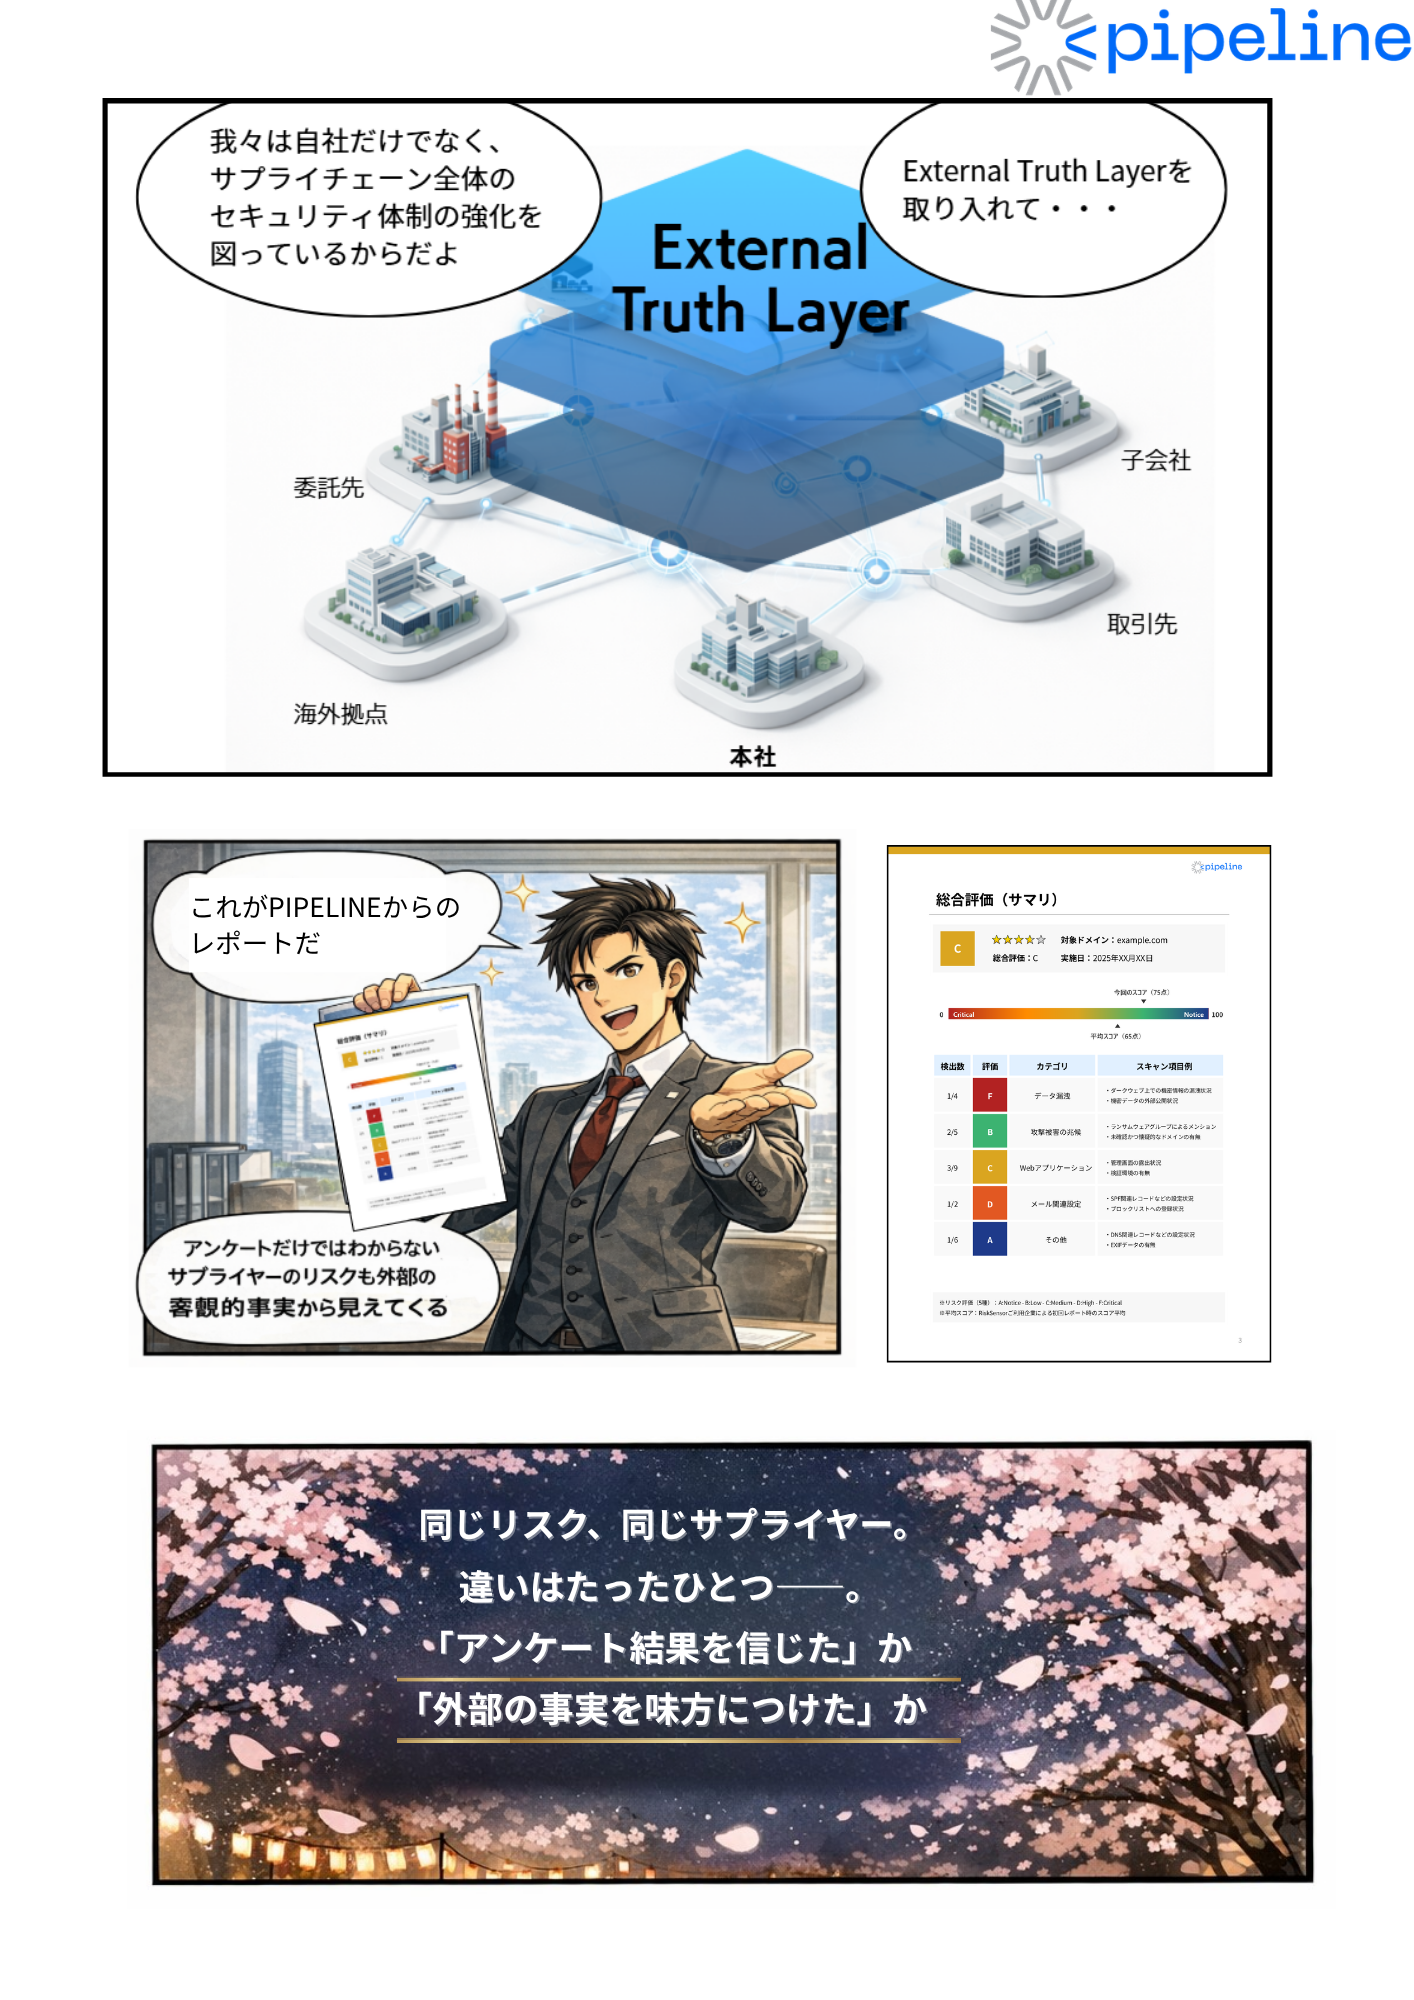
A社は、年1回のアンケートで「対応済み」という回答を受け取り、それ以上の確認はしていませんでした。B社は、外部から確認できる状況を定期的に記録し、気になる点があればサプライヤーに是正を依頼していました。
サプライヤーでインシデントが起きたとき、A社は「アンケートでは問題がなかった」としか説明できませんでした。B社は、いつ何を確認し、いつ是正を依頼し、いつ完了したかを記録に基づいて説明し、影響範囲の判断も早く進めることができました。
漫画でもご覧ください。
経営層に問われること
サプライチェーンを通じた被害が続き、SCS評価制度の整備も進む中で、取引先のリスクを把握する仕組みを持っていたかが問われる場面は増えていくと考えられます。
インシデントが起きたときに経営層が説明を求められるのは、「アンケートで大丈夫と言われていたか」ではなく、「継続的に状況を把握する仕組みを持っていたか」です。
説明の根拠になる記録
インシデントの際に対応の速さと説得力を左右するのは、日頃からの記録の積み重ねです。
- 外部から見える脆弱性や設定の不備に、いつ気づいたか
- いつ是正を依頼し、いつ完了したか
- その経緯が記録として残っているか
こうした記録は、監査への対応や関係者への説明の根拠になるだけでなく、取引先との信頼関係を保つための材料にもなります。
アンケートを補う管理へ
- 形式的なアンケート運用だけに頼らない
- 外部から確認できる事実を継続的に記録する
- 疑うのではなく、事実をもとに対話する
こうした取り組みが、これからのサプライチェーンの管理の基盤になります。
次回予告:第5回(最終回)
最終回では、外部から確認できる事実を取引先との共通の土台にすることで、セキュリティがビジネスを支える要素へと変わっていく考え方をまとめます。
連載一覧
- 第1回 セキュリティチェックシートが形骸化する理由
- 第2回 SCS評価制度と取引先の継続的な把握
- 第3回 自己申告に頼らない、外部から確認できる事実
- 第4回 監査やインシデント時に説明責任を果たす条件
- 第5回(最終回) 確認できる事実が信頼の基盤になる
PIPELINEの支援
PIPELINEは、外部から観測できる情報をもとに、自社や取引先のサイバーリスクを継続的に把握するための支援を行っています。RiskSensorでは、外部公開資産や設定不備などの状況を可視化し、優先して確認すべき点の整理に役立てることができます。
なお、外部から確認できる情報だけですべての構成や侵害状況を判断できるわけではありません。社内の資産管理情報や担当者による確認と組み合わせることが重要です。
ご相談について
外部リスクの確認についてのご相談は、お問い合わせからご連絡ください。SCS評価制度★3の進め方を解説したオンデマンドセミナーはこちらでご案内しています。
出典
- 経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」 https://www.meti.go.jp/policy/netsecurity/scs.html
- 情報処理推進機構(IPA)「SCS評価制度」 https://www.ipa.go.jp/security/scs/index.html
